
L'essentiel en 30 secondes
- La conformité commence par un état des lieux : quelles données, pour quoi, où, avec qui.
- Elle se pilote par priorités, en traitant d'abord les risques les plus élevés.
- Tout doit être documenté pour pouvoir le prouver à la CNIL.
La conformité, une démarche plus qu'un état
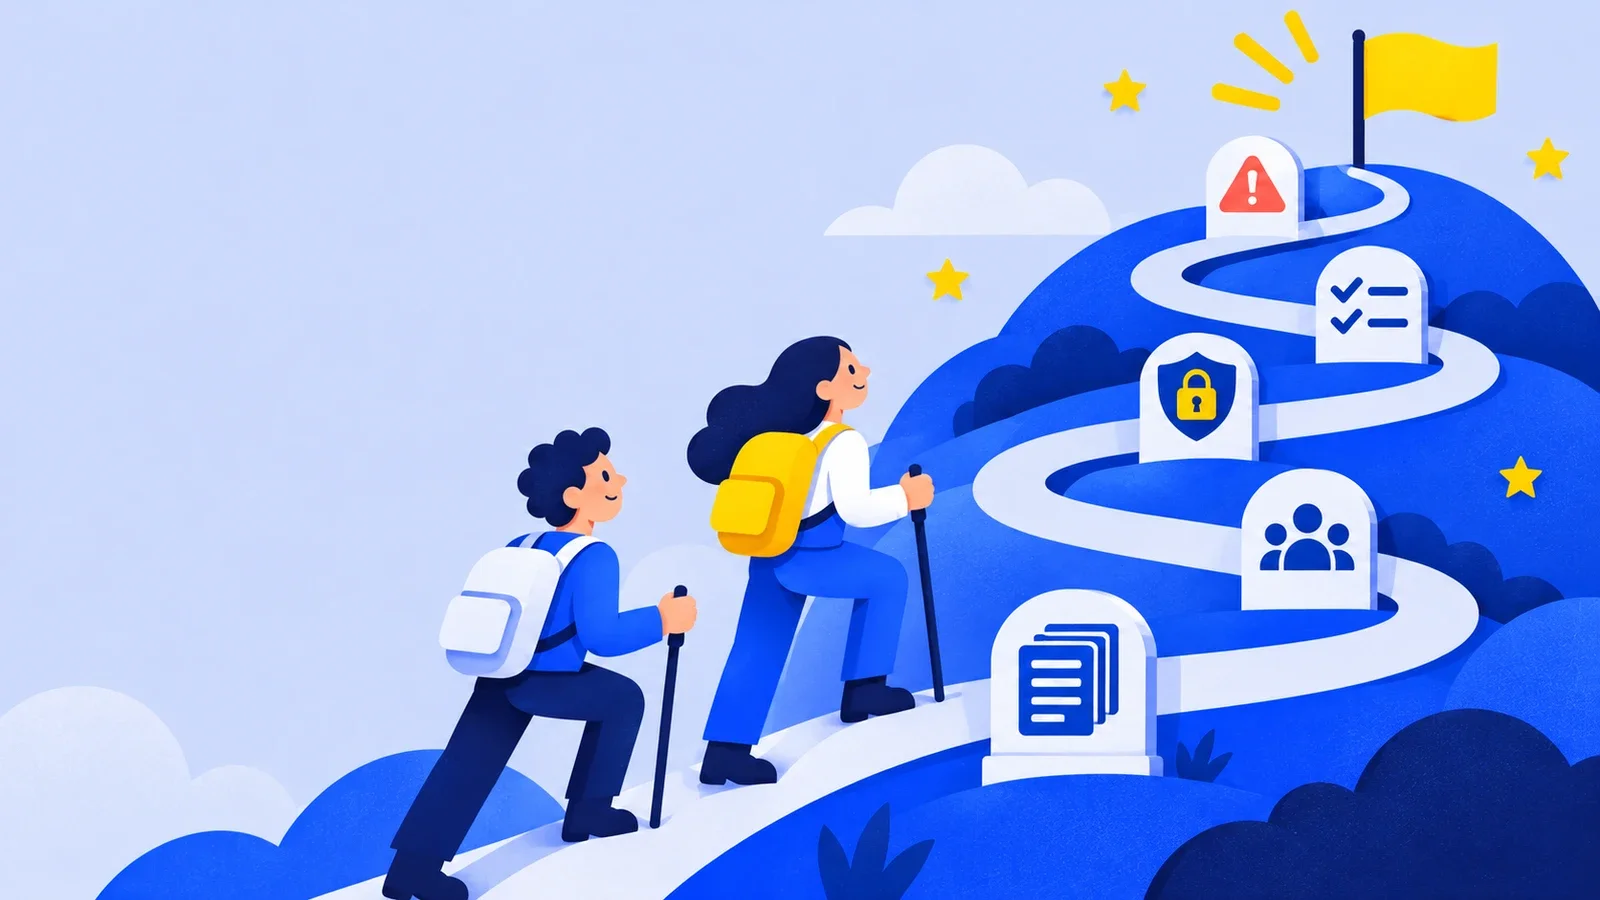
Il n'existe pas de certificat officiel de « conformité RGPD » valable pour toute une entreprise : la mise en conformité RGPD consiste à organiser durablement la façon dont l'organisme utilise les données personnelles, puis à faire vivre cette organisation au rythme des nouveaux projets, des nouveaux outils et des départs de salariés. La CNIL résume la démarche en quelques grandes actions : constituer un registre, faire le tri dans les données, respecter les droits des personnes et sécuriser les données. La méthode ci-dessous les décline en huit étapes, qui conviennent aussi bien à une TPE de cinq salariés qu'à une association ou une PME de plusieurs centaines de personnes, en adaptant simplement le niveau de détail.
- Désigner un piloteDPO si obligatoire, sinon un référent avec du temps dédié
- CartographierRecenser les traitements et les flux de données
- Tenir le registreUne fiche par traitement, à jour
- PrioriserTraiter d'abord les risques élevés et les données sensibles
- Informer et gérer les droitsMentions claires, procédure de réponse sous un mois
- SécuriserMesures adaptées, sauvegardes, accès, sensibilisation
- Encadrer les prestatairesContrats article 28, transferts hors UE
- Documenter et suivrePreuves, revue annuelle, nouveaux projets
Les guides de la rubrique
 Comment tenir le registre des activités de traitement ?Le registre est la pièce maîtresse de la conformité et le premier document demandé lors d'un contrôle. Il est plus simple à tenir qu'on n…
 Quand et comment réaliser une analyse d'impact (AIPD) ?Avant de lancer un traitement à risque élevé, le RGPD impose d'en évaluer les conséquences pour les personnes. L'AIPD est un outil de pil…
 Que signifient privacy by design et privacy by default ?Intégrer la protection des données dès le premier croquis d'un projet coûte moins cher et protège mieux que de corriger après coup. C'est…
 Quelles mesures de sécurité le RGPD impose-t-il ?La sécurité est l'obligation la plus souvent sanctionnée par la CNIL. Le RGPD n'impose pas une liste figée, mais des mesures proportionné…
 Que faire en cas de violation de données personnelles ?Un rançongiciel, un courriel envoyé au mauvais destinataire, un ordinateur volé : toutes ces situations peuvent être des violations de do…
 Combien de temps peut-on conserver des données personnelles ?Le RGPD interdit de conserver des données indéfiniment, sans fixer lui-même de durées. Ce sont la finalité, les lois sectorielles et les…
 Comment informer les personnes sur l'utilisation de leurs données ?La transparence est une obligation à chaque collecte. Formulaire, contrat, embauche, caméra : voici ce qu'il faut dire, quand et comment.
 Peut-on transférer des données personnelles hors de l'Union européenne ?Un outil hébergé aux États-Unis, un prestataire en Tunisie, une maison mère au Canada : envoyer des données hors d'Europe est possible, à…
Étape 1 : désigner un pilote
Quelqu'un doit être chargé de coordonner la démarche et d'en rendre compte à la direction. Lorsque la loi l'impose, ce sera le délégué à la protection des données ; sinon, un référent interne, un dirigeant ou un prestataire externe peut tenir ce rôle. L'essentiel est qu'il dispose du temps, de l'accès à l'information et du soutien de la direction pour obtenir des réponses des différents services. Sans pilote, la conformité se limite souvent à l'ajout d'une page de politique de confidentialité sur le site, ce qui ne protège ni les personnes ni l'organisme.
Étape 2 : cartographier les traitements
La cartographie consiste à recenser tout ce que l'organisme fait avec des données personnelles. La méthode la plus efficace passe par de courts entretiens avec chaque service : quelles données collectez-vous, sur qui, pour quoi faire, dans quels outils, qui y a accès, à qui les transmettez-vous, combien de temps les gardez-vous. Il ne faut oublier ni les fichiers papier, ni les tableurs partagés, ni les messageries et les outils gratuits adoptés sans validation, ni les données des salariés. Cette étape fait souvent apparaître des doublons, des fichiers oubliés et des outils inutilisés, qu'il est temps de supprimer.
Étape 3 : tenir le registre des traitements
Le registre prévu par l'article 30 formalise la cartographie : une fiche par traitement décrit sa finalité, les catégories de personnes et de données, les destinataires, les transferts éventuels, les durées de conservation et les mesures de sécurité. Il est obligatoire pour la plupart des organismes, y compris les petits, dès lors que leurs traitements ne sont pas occasionnels, ce qui est le cas de la paie ou de la gestion des clients. C'est le document que la CNIL demande en premier lors d'un contrôle. Le guide du registre des traitements propose un modèle et des exemples de fiches.
Étape 4 : prioriser les actions
Toutes les non-conformités ne se valent pas. Il est recommandé de commencer par les traitements les plus risqués pour les personnes : données sensibles, surveillance des salariés, données de mineurs, profilage, volumes importants, transferts hors de l'Union, et par les écarts les plus visibles, comme un bandeau cookies défaillant ou une prospection sans base légale. Pour chaque traitement qui présente un risque élevé, une analyse d'impact (AIPD) est obligatoire avant sa mise en œuvre ou, pour les traitements existants, lors d'une modification significative. Le plan d'action qui en découle indique pour chaque mesure un responsable et une échéance.
| Priorité | Exemples d'actions |
|---|---|
| Immédiate | Fermer un partage public de fichier clients, sécuriser des comptes sans double authentification, arrêter une prospection sans consentement |
| Court terme | Corriger le bandeau cookies, rédiger les mentions d'information, signer les contrats de sous-traitance |
| Moyen terme | Purger les données conservées trop longtemps, réaliser les AIPD, formaliser les procédures |
| Continu | Sensibiliser les équipes, intégrer la protection des données dans chaque nouveau projet, revoir le registre |
Étape 5 : informer les personnes et gérer leurs droits
Chaque point de collecte (formulaire, contrat, embauche, caméra, site internet) doit être accompagné d'une information claire sur l'utilisation des données, en deux niveaux si nécessaire : l'essentiel au moment de la collecte, le détail dans une politique de confidentialité. Il faut aussi organiser la réception et le traitement des demandes d'exercice des droits : une adresse dédiée, un circuit interne pour retrouver les données, un modèle de réponse et un suivi des délais. Les règles sont détaillées dans les guides sur l'information des personnes et les droits des personnes.
Étape 6 : sécuriser les données
La sécurité est l'obligation dont le non-respect est le plus souvent sanctionné, car une faille expose immédiatement les personnes. Les mesures doivent être adaptées au risque et couvrir l'organisation autant que la technique : comptes individuels et mots de passe robustes, double authentification pour les accès sensibles et à distance, habilitations limitées au besoin, mises à jour régulières, sauvegardes déconnectées et testées, chiffrement des ordinateurs portables, journalisation, procédure en cas d'incident. Le guide de la sécurité des données reprend les recommandations du guide de la CNIL et des mesures de base de l'ANSSI.
Étape 7 : encadrer les prestataires et les transferts
Chaque prestataire qui accède aux données doit être lié par un contrat comprenant les clauses de l'article 28 et présenter des garanties suffisantes. Il faut aussi identifier les outils qui hébergent des données hors de l'Union ou permettent d'y accéder, et vérifier l'outil juridique qui encadre ces transferts : décision d'adéquation, clauses contractuelles types, règles d'entreprise contraignantes. Les petites structures oublient souvent que leur messagerie, leur outil de visioconférence ou leur service d'envoi de newsletters sont des sous-traitants.
Étape 8 : documenter et faire vivre la conformité
La documentation est la preuve de la conformité. Elle comprend le registre, les analyses d'impact, les mentions d'information, les contrats, les preuves de consentement, le registre des violations, les procédures internes et les traces de sensibilisation. Elle doit être revue au moins une fois par an et à chaque nouveau projet : c'est le principe de protection des données dès la conception. Un audit, interne ou externe, permet de mesurer régulièrement les progrès ; l'article du blog consacré à l'audit RGPD du système d'information explique comment croiser les vérifications juridiques et informatiques.
Combien de temps faut-il compter ?
Pour une petite structure qui part de zéro, l'état des lieux et le registre demandent généralement quelques jours de travail répartis sur quelques semaines, et la mise en œuvre des actions prioritaires quelques mois. Pour une organisation plus importante ou qui traite des données sensibles, la démarche prend plusieurs mois et s'appuie souvent sur un délégué ou un conseil externe. L'important est de pouvoir montrer, en cas de contrôle ou de réclamation, que l'organisme connaît ses traitements, a identifié ses risques et avance selon un plan.
Les outils du pilote de la conformité
Le pilote de la démarche, qu'il soit délégué à la protection des données, référent interne ou dirigeant d'une petite structure, s'appuie sur quelques outils simples. Le registre des traitements recense les activités. Un tableau de suivi des actions liste les chantiers, leur priorité, leur responsable et leur échéance. Un classeur de documentation rassemble les contrats de sous-traitance, les analyses d'impact, les mentions d'information, les procédures et les preuves de consentement. Un registre des violations consigne tous les incidents, même ceux qui ne sont pas notifiés à la CNIL. Un journal des demandes de droits trace la date de réception, la réponse et son délai. Ces outils n'ont pas besoin d'être sophistiqués : un tableur bien organisé et un dossier partagé aux accès restreints suffisent à la plupart des petites et moyennes entreprises. L'essentiel est qu'ils soient tenus à jour et retrouvables rapidement.
Les ressources gratuites à connaître
La CNIL met à disposition un guide pratique de sensibilisation pour les petites structures, un modèle de registre, un guide de la sécurité des données, le logiciel PIA pour les analyses d'impact, des référentiels sectoriels et des modèles de mentions d'information. Le site cybermalveillance.gouv.fr propose des fiches pratiques de sécurité et un service d'assistance aux victimes. Les chambres de commerce et d'industrie, les chambres de métiers et certaines fédérations professionnelles organisent aussi des ateliers et diffusent des guides adaptés à leurs secteurs. Combinées, ces ressources permettent à une petite entreprise d'avancer sans budget important.
Un exemple de démarche dans une PME de vingt salariés
Prenons une entreprise de distribution de matériel professionnel de vingt salariés. Le dirigeant désigne comme référente l'assistante de direction, qui suit une formation d'une journée. Elle recense en deux semaines une quinzaine de traitements avec l'aide de chaque service : gestion des clients et des prospects, facturation, paie, recrutement, gestion des véhicules, vidéosurveillance de l'entrepôt, site internet, lettre d'information. Elle constate que les contrats avec l'éditeur du logiciel de gestion et le prestataire informatique ne contiennent pas les clauses de sous-traitance, que les fiches des anciens clients ne sont jamais supprimées, que le site dépose des cookies publicitaires sans consentement et que les caméras filment le poste de travail d'un préparateur. Le plan d'action priorise la mise en conformité du site, le repositionnement de la caméra, la signature des avenants de sous-traitance, la définition de durées de conservation et la purge des fichiers, puis la rédaction de la politique de confidentialité et d'une note d'information aux salariés. En six mois, l'essentiel est traité, et un point annuel est fixé pour faire vivre la démarche.
- Mois 1Désignation de la référente et formation
- Mois 2Recensement des traitements et registre
- Mois 3Bandeau cookies et caméra repositionnée
- Mois 4Avenants avec les prestataires
- Mois 5Durées de conservation et purge
- Mois 6Mentions d'information et note aux salariés
Les pièges qui font échouer une démarche
Plusieurs écueils reviennent souvent. Le premier consiste à acheter un « pack RGPD » ou une solution logicielle en pensant que l'outil fera la conformité : sans connaissance réelle des traitements, le meilleur outil reste vide. Le deuxième est de vouloir tout traiter en même temps, ce qui épuise les équipes et produit une documentation théorique déconnectée de la réalité. Le troisième est de considérer la conformité comme un projet ponctuel, qui se termine par la rédaction d'un registre jamais mis à jour. Le quatrième est de laisser le sujet à un seul service, souvent juridique ou informatique, sans implication des métiers ni soutien de la direction. Enfin, certains organismes copient des documents trouvés en ligne, comme une politique de confidentialité, sans les adapter à leurs traitements, ce qui produit des informations inexactes et peut constituer un manquement en soi.
| Piège | Parade |
|---|---|
| Le pack RGPD clé en main | Partir de la réalité des traitements |
| Tout faire en même temps | Prioriser selon le risque |
| Projet ponctuel | Revue annuelle et procédure pour les nouveaux projets |
| Sujet confié à un seul service | Référents métiers et soutien de la direction |
| Documents copiés en ligne | Adapter chaque document aux traitements réels |
Les arnaques à la mise en conformité
Depuis 2018, de nombreuses entreprises reçoivent des courriers, télécopies ou appels qui ressemblent à des messages officiels et les invitent à se mettre en conformité contre paiement, en brandissant la menace de sanctions immédiates. La CNIL et la DGCCRF ont alerté à plusieurs reprises sur ces pratiques commerciales trompeuses. Aucun organisme public n'impose l'achat d'une prestation de mise en conformité, et la CNIL ne mandate aucune société pour démarcher les entreprises. Avant de signer, il faut vérifier l'identité du prestataire, le contenu exact de la prestation, son prix et les conditions de résiliation, et se méfier de toute référence abusive à la CNIL ou à une prétendue obligation de déclaration.
Mesurer les progrès
Une démarche de conformité gagne à être mesurée. Quelques indicateurs simples permettent de suivre les progrès : proportion de traitements documentés dans le registre, proportion de contrats de sous-traitance conformes, délai moyen de réponse aux demandes de droits, nombre de violations et délai de détection, taux de personnes sensibilisées, nombre d'analyses d'impact menées pour les projets à risque. Présentés une fois par an à la direction, ces indicateurs donnent une image objective de la situation et aident à justifier les moyens nécessaires. Ils constituent aussi un élément de preuve de la démarche de responsabilité en cas de contrôle.
Les obligations qui s'appliquent à toutes les structures
Quelle que soit sa taille, un organisme qui traite des données personnelles doit respecter un socle d'obligations. Il doit savoir quels traitements il met en œuvre et pourquoi, ce qui suppose un registre dans la quasi-totalité des cas. Il doit choisir une base légale pour chaque finalité et limiter les données collectées. Il doit informer les personnes de manière claire, au moment de la collecte. Il doit fixer des durées de conservation et les appliquer. Il doit permettre l'exercice des droits dans le délai d'un mois. Il doit sécuriser les données de façon adaptée au risque. Il doit encadrer ses prestataires par des contrats conformes. Il doit notifier les violations de données présentant un risque. Il doit encadrer les transferts hors de l'Union. Enfin, il doit respecter les règles spécifiques aux cookies et à la prospection lorsqu'il dispose d'un site ou envoie des messages commerciaux. D'autres obligations, comme l'analyse d'impact ou la désignation d'un délégué, ne s'appliquent que dans certaines situations.
- Registre (quasi systématique)
- Base légale et minimisation
- Information
- Durées de conservation
- Droits des personnes
- Sécurité
- Contrats de sous-traitance
- Notification des violations
- Analyse d'impact si risque élevé
- DPO si obligatoire
- Représentant si établi hors UE
- Consultation préalable de la CNIL
- Encadrement des transferts
Intégrer la conformité aux nouveaux projets
Une démarche durable suppose d'intégrer la protection des données dès le lancement des projets. Concrètement, l'organisme peut mettre en place une fiche d'entrée remplie par tout porteur de projet impliquant des données : objectif, données envisagées, personnes concernées, outils et prestataires, transferts, durées. Le pilote de la conformité examine la fiche, identifie les points de vigilance, détermine si une analyse d'impact est nécessaire et propose les adaptations. Ce passage systématique, qui prend quelques minutes pour un projet simple, évite de découvrir un problème une fois l'outil acheté ou la campagne lancée. Il matérialise aussi la protection des données dès la conception exigée par l'article 25.
Le cas des achats de logiciels
L'achat d'un nouveau logiciel ou d'un service en ligne est l'occasion la plus fréquente de créer un nouveau traitement ou de modifier un traitement existant. Intégrer quelques questions de protection des données dans le processus d'achat permet d'éviter des erreurs coûteuses : où sont hébergées les données, le prestataire propose-t-il un accord de traitement conforme, peut-on paramétrer les durées de conservation et les accès, les données peuvent-elles être exportées et supprimées facilement, le prestataire réutilise-t-il les données pour ses propres besoins ? Les réponses orientent le choix entre plusieurs offres et alimentent directement le registre.
Le rôle de la direction
La conformité ne progresse durablement que si la direction s'en saisit. Le dirigeant doit affirmer l'importance du sujet, désigner un pilote et lui donner du temps, arbitrer les priorités et les moyens, et montrer l'exemple, par exemple en respectant lui-même les règles de sécurité. La CNIL rappelle dans ses décisions que les manquements résultent souvent d'un défaut d'organisation plus que d'une méconnaissance technique. Une direction impliquée permet aussi de surmonter les réticences des services, qui peuvent percevoir la protection des données comme une contrainte supplémentaire. Présenter la conformité comme un facteur de confiance pour les clients, de qualité des données et de réduction des risques facilite son appropriation.
Les bénéfices d'une démarche aboutie
Au-delà de la réduction du risque de sanction, une démarche de conformité aboutie apporte des bénéfices concrets. Le recensement des traitements permet souvent de supprimer des données inutiles, de réduire les coûts de stockage et de simplifier les outils. La définition de durées de conservation allège les bases et améliore la qualité des fichiers clients. La sécurisation des données réduit le risque de cyberattaque et ses conséquences financières. La transparence vis-à-vis des clients renforce leur confiance, ce qui peut constituer un argument commercial, notamment dans les appels d'offres où la conformité est de plus en plus souvent exigée. Enfin, la clarification des responsabilités et des procédures permet de réagir plus vite en cas d'incident.
Les retours d'expérience convergent : la première cartographie révèle presque toujours des données qui ne servent plus et qui représentent un risque sans contrepartie, qu'il suffit de supprimer pour réduire d'un coup l'exposition de l'organisme.